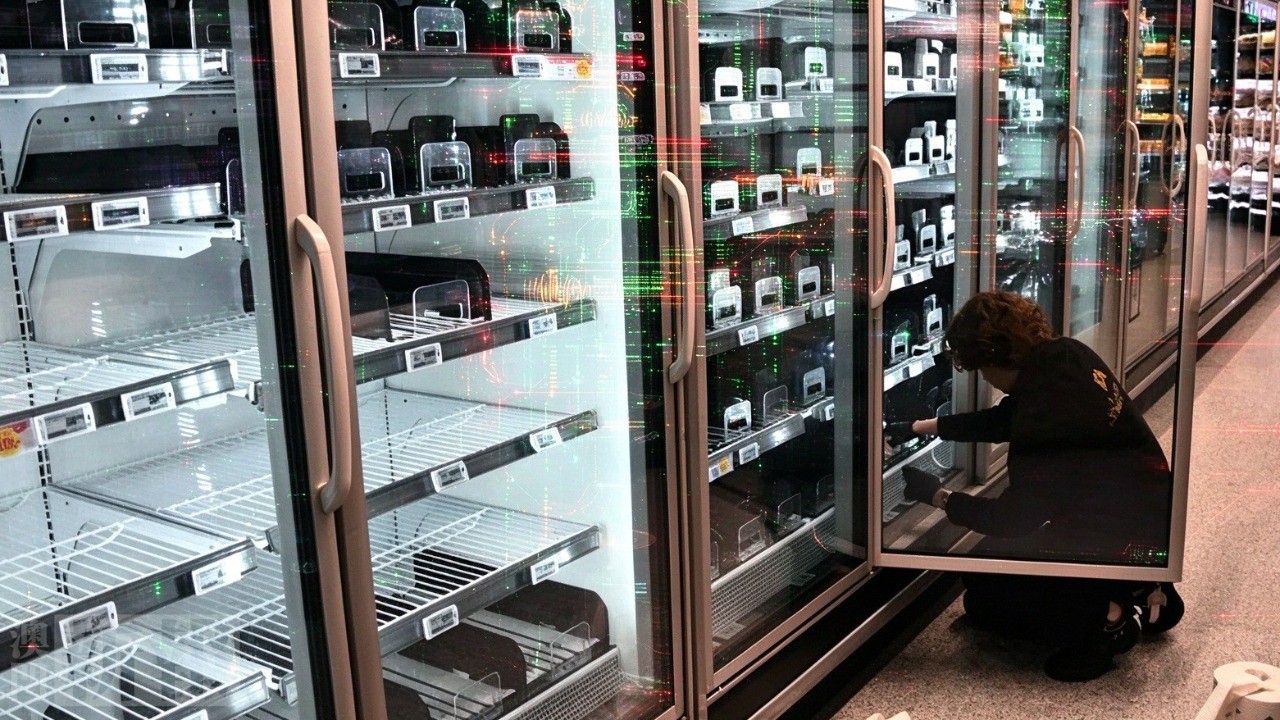
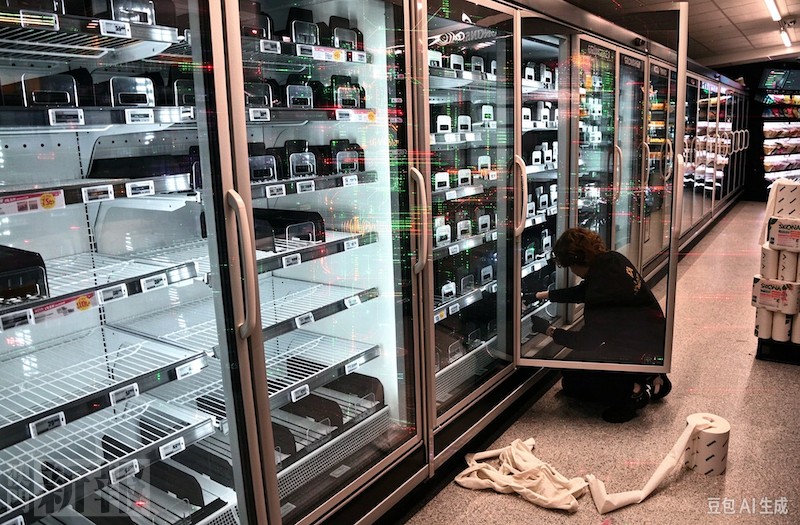
歐洲多國連鎖超市的冷藏及冷凍控制系統近日接連遭黑客入侵,黑客利用物聯網設備漏洞遙距篡改溫控參數,調高冷庫、貨櫃溫度,導致大批生果、蔬菜、凍肉及奶製品變質報廢,事件引起歐盟網絡安全機構及多國執法部門高度關注。
首輪大規模襲擊於 10 月 11 日晚發生,法國約 700 間超市受影響,涉事連鎖包括安特馬爾謝、U 合作社等當地零售品牌。三星期後,同類攻擊蔓延至瑞典、比利時、盧森堡、愛爾蘭、愛沙尼亞等至少十個國家,部分店內冷櫃溫度一度升至攝氏 50 度。是次襲擊有別於一般勒索軟件攻擊,黑客並無提出贖金要求,目的為直接癱瘓食品冷鏈運作。
法國國家資訊系統安全局主導當地調查,比利時、瑞典檢察部門亦已展開刑事偵查;歐盟網絡安全局跟進跨國安全風險評估,將事件列為針對民生供應鏈的蓄意破壞行為。法國當局其後表示,經情報溯源,相信襲擊由與伊朗有關連的黑客組織 Shahid Kaveh 發動,惟有關說法未獲伊朗承認,目前仍具爭議,獨立第三方調查尚未有最終定論。
初步統計,法國首輪襲擊直接貨品損失達數百萬歐元,若計及現場清理、設備檢測、緊急補貨及暫停營業的間接損失,業界估計金額更高。多國受襲店舖合共銷毀數以噸計冷藏食品,部分小型肉檔單店損失達上萬歐元。不少零售商坦言,商用製冷控制器長期存在遙距存取漏洞,過往保安防護主力放在收銀系統,對工業級冷鏈設備的網絡安全重視不足。
網絡安全分析員提醒,事件反映民生基礎設施的物聯網風險日增,一旦冷鏈、供水、能源等系統成為攻擊目標,除經濟損失外,亦可能威脅區內食物供應穩定。歐盟現建議成員國零售企業將冷鏈控制網絡獨立隔離,關閉非必要遙距連線接口,同時加強工控設備操作紀錄監察。